
专业安全测试工具,检测SQL注入漏洞
🛡️ SQL注入检查器 - 专业安全测试工具
使用这个功能强大、易于使用的浏览器扩展来识别和防止 Web 应用程序中的 SQL 注入漏洞。非常适合开发人员、安全研究人员和渗透测试人员。
✨ 主要特点
• 自动漏洞检测
- 自动测试 URL 参数、表单和输入字段
- 检测多种注入类型:基于错误、基于时间、基于联合、布尔盲注
- 实时测试,即时结果
• 综合测试
- 测试页面上的所有表单(包括隐藏字段和文本区域)
- 分析URL查询参数
- 具有多个攻击向量的自定义有效负载注入
• 详细报告
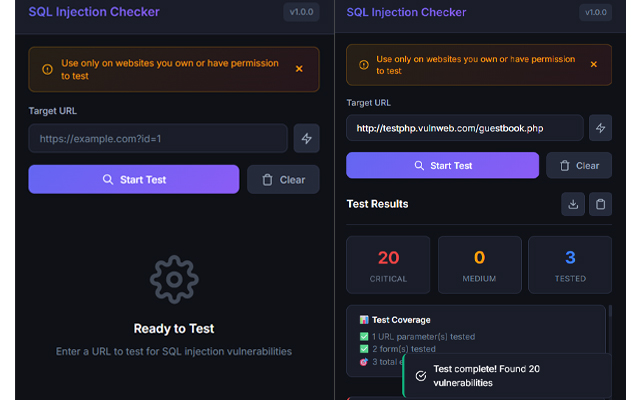
- 清晰的漏洞卡以及严重程度评级(高/中/低)
- 基于 SQL 错误模式的基于证据的发现
- 测试覆盖率统计显示测试内容
- 将结果导出为 JSON 以用于文档
• 专业界面
- 现代、黑暗主题的用户界面
- 实时进度指示器
- 导出和复制结果功能
- 干净、直观的设计
🎯 非常适合
✓ Web 开发人员测试自己的应用程序
✓ 安全审计员进行渗透测试
✓ QA 团队验证安全修复
✓ 学生学习网络安全
✓ 漏洞赏金猎人(针对授权目标)
🔍 如何运作
1. 导航到您要测试的网站
2. 单击扩展程序图标
3.点击“开始测试”开始自动扫描
4. 查看详细的漏洞报告
5. 导出结果以供记录
⚠️法律声明
此扩展仅设计用于道德安全测试。
• 仅测试您拥有或具有明确测试权限的网站
• 未经授权的测试在您的管辖范围内可能是非法的
• 负责任地使用并遵循负责任的披露实践
• 开发者不对该工具的滥用负责
🔒 隐私与安全
• 所有测试都在您的浏览器本地运行
• 没有数据发送到外部服务器
• 不收集任何个人信息
• 可供审查的开源代码
📊 检测能力
• SQL 错误模式识别
• 基于时间的 SQL 盲注
• 基于布尔值的 SQL 盲注
• UNION 查询注入
• 经典的 SQL 绕过技术
🚀 定期更新
我们不断改进检测能力并添加新的有效负载模式,以跟上最新的 SQL 注入技术。
---
⭐ 支持发展
如果您发现此扩展有帮助,请考虑通过以下方式支持开发人员:
https://buymeacoffee.com/abhiramdas
有关问题、功能请求或贡献,请访问我们的 GitHub 存储库。
版本 1.0.0 |麻省理工学院许可证