
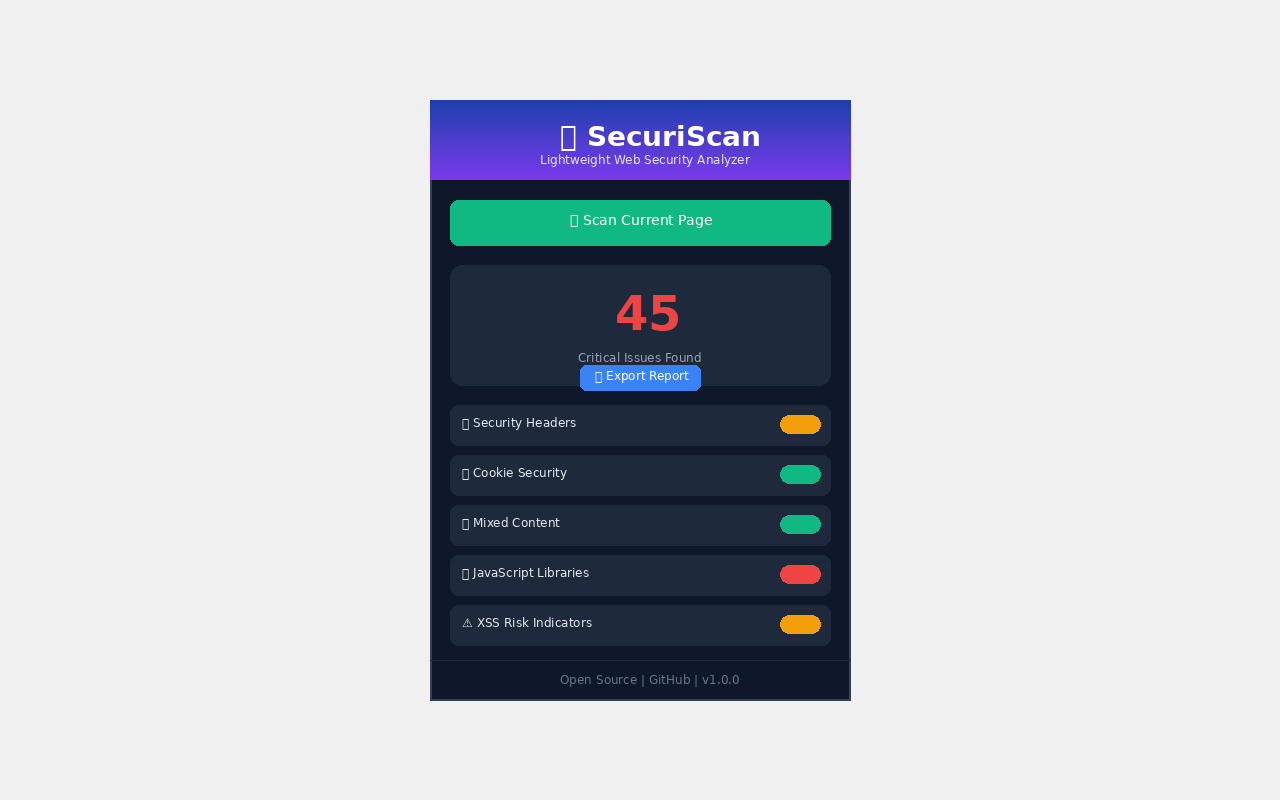
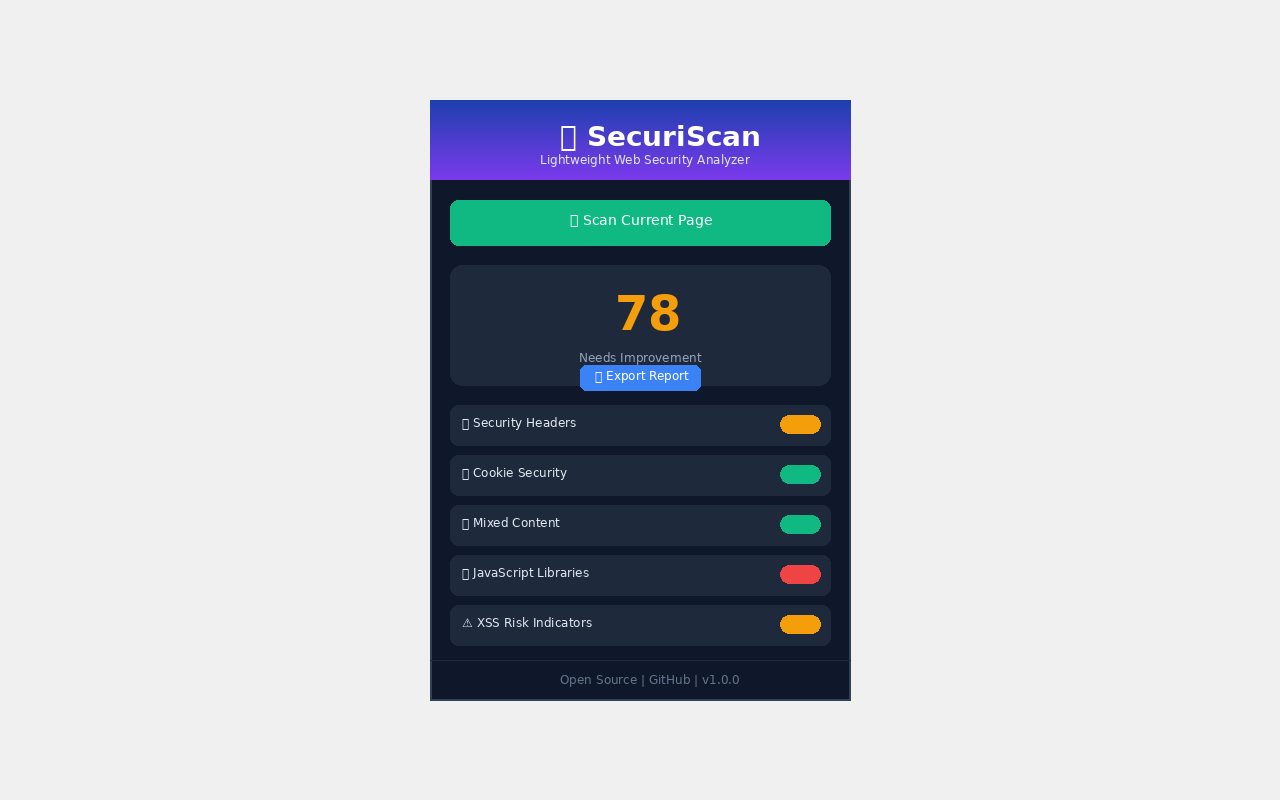
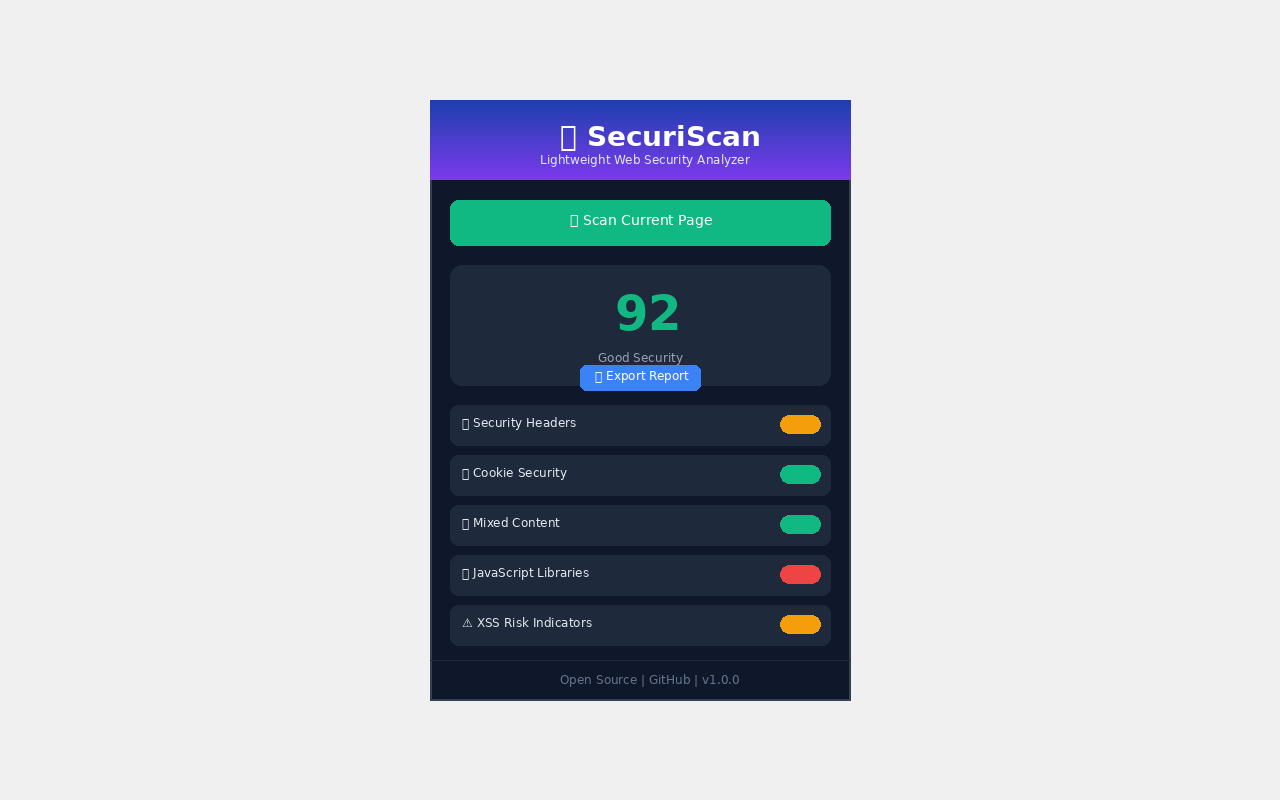
轻量级安全扫描器,可分析网站的常见漏洞、跟踪器和安全配置错误
SecuriScan 是一款功能强大的 Chrome 扩展程序,可以对任何网站执行全面的被动安全分析。专为开发人员、安全专业人员以及任何想要快速获得安全见解而无需设置 Burp Suite 或 OWASP ZAP 等复杂工具的人而构建。
🆕𝗪𝗛𝗔𝗧'𝗦𝗡𝗘𝗪𝗜𝗡𝗩𝟭.𝟰.𝟬
• 🛡 OWASP Top 10 视图 — 将每个发现映射到 OWASP Top 10 (2021),并带有“通过”/“警告”/“失败”徽章
• 🤖 AI 解释和修复 — 对发现的每个漏洞进行一键解释和复制粘贴代码修复
• 📊 侧面板模式 — 持久扫描面板在浏览时保持打开状态 (Alt+Shift+P)
• 🔢 工具栏徽章 — 扩展图标上的实时问题计数,按严重性进行颜色编码
• 📡 网络安全扫描 — 检测不安全的 WebSockets (ws://)、WebRTC IP 泄漏、不安全的 postMessage 使用、硬编码的私有 IP 和动态脚本注入
• ⚙ SARIF 2.1.0 导出 — 以行业标准 SARIF 格式导出结果,用于 CI/CD 管道集成
• ⌨ 键盘快捷键 — Alt+Shift+S 进行扫描,Alt+Shift+P 打开侧面板
• 🖱 右键单击上下文菜单 — 直接从右键单击菜单扫描任何页面
• ⚙ 设置选项卡 — 切换自动扫描(选择加入,默认关闭)、桌面通知和徽章显示
• 📈 分数迷你图 — “历史记录”选项卡中每个域的可视分数历史图表
🆕𝗪𝗛𝗔𝗧'𝗦𝗡𝗘𝗪𝗜𝗡𝗩𝟭.𝟯.𝟬
• 👁 隐私跟踪器检测 — 标记 18 个第三方跟踪器,包括 Meta Pixel、TikTok、Hotjar、FullStory 等
• 💾 浏览器存储审核 — 扫描 localStorage 和 sessionStorage 以查找暴露的令牌、密钥和 PII
• 📈 扫描历史记录和分数趋势 — 跟踪每个域的最后 10 次扫描并显示每个结果的 ↑/↓ 趋势
• 📄 JSON 导出 — 将结果导出为机器可读的 JSON 以及现有的 HTML 报告
🔍𝗪𝗛𝗔𝗧𝗜𝗧𝗗𝗢𝗘𝗦
当您单击扫描时,SecuriScan 会分析当前页面是否存在 13 个类别的安全配置错误和漏洞:
🔒𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆𝗛𝗲𝗮𝗱𝗲𝗿𝘀(𝟭𝟬𝗰𝗵𝗲𝗰𝗸𝘀)
• 内容安全策略 (CSP)
• 严格传输安全 (HSTS)
• X 框架选项
• X-内容类型-选项
• 推荐人政策
• 权限策略
• 跨源开启者策略
• 跨源资源策略
• 跨源嵌入器策略
• X-XSS 保护
🍪𝗖𝗼𝗼𝗸𝗶𝗲𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆
• HttpOnly 和安全标志验证
• 会话令牌暴露检测
• 敏感的cookie 模式匹配
• SameSite 属性指南
📚𝗩𝘂𝗹𝗻𝗲𝗿𝗮𝗯𝗹𝗲𝗝𝗮𝘃𝗮𝗦𝗰𝗿𝗶𝗽𝘁 𝗟𝗶𝗯𝗿𝗮𝗿𝗶𝗲𝘀 (𝟯𝟱+ 𝗹𝗶𝗯𝗿𝗮𝗿𝗶𝗲𝘀)
🔴 严重程度:
• Handlebars < 4.7.7(任意代码执行)
• Socket.IO < 4.4.1(CORS 绕过)
• Minimist < 1.2.6(原型污染)
• EJS < 3.1.7(模板注入)
🟠 高严重性:
• jQuery < 3.5.0(CVE-2020-11022、CVE-2020-11023)
• AngularJS < 1.8.3 (CVE-2023-26116)
• Lodash < 4.17.21(CVE-2021-23337、CVE-2020-28500)
• React < 16.14.0 (CVE-2021-23648)
• Vue.js < 2.6.14 (CVE-2021-3766)
• 标记为 < 4.0.10(ReDoS 和 XSS)
• DOMPurify < 2.3.10(XSS 绕过)
• Express < 4.17.3(开放重定向)
• Webpack < 5.76.0(跨领域访问)
• 下划线 < 1.13.0(代码执行)
• Next.js < 12.3.2(开放重定向)
• Nuxt.js < 2.15.7(目录遍历)
• Pug < 3.0.1(代码注入)
🟡 中等严重性:
• Bootstrap < 4.3.1 (CVE-2019-8331)
• Moment.js < 2.29.4 (CVE-2022-31129)
• Axios < 0.21.3 (SSRF)
• D3.js、Chart.js、DataTable 等
🔐 𝗦𝗲𝗻𝘀𝗶𝘁𝗶𝘃𝗲 𝗗𝗮𝘁𝗮 𝗘𝘅𝗽𝗼𝘀𝘂𝗿𝗲 (𝟮𝟱+ 𝗽𝗮𝘁𝘁𝗲𝗿𝗻𝘀)
🗝 API 密钥和令牌:
• AWS 访问/密钥
• Google API 密钥和 OAuth
• GitHub 个人访问令牌
• Stripe API 密钥(实时和测试)
• Slack 代币
• Twilio、SendGrid、Mailgun API 密钥
• PayPal Braintree 代币
• Square OAuth 秘密
• Shopify 访问令牌和共享秘密
• 通用 API 密钥模式
🔑 凭证和秘密:
• 私钥(RSA、SSH、EC、PGP、OpenSSH)
• 数据库连接字符串(MongoDB、MySQL、PostgreSQL)
• JWT 代币
• 源代码中的密码
• Firebase URL
🪪个人识别信息:
• 信用卡图案
• 社会安全号码
• 电子邮件地址(过滤误报)
👁𝗣𝗿𝗶𝘃𝗮𝗰𝘆𝗧𝗿𝗮𝗰𝗸𝗲𝗿𝘀
检测 18 个收集和共享用户行为数据的第三方跟踪脚本:
• 🎥 会话记录器:Hotjar、FullStory、Mouseflow、Crazy Egg
• 📢 广告像素:Meta/Facebook、TikTok、Twitter/X、LinkedIn Insight
• 📊 分析:Google Analytics、Google 标签管理器、Mixpanel、Amplitude、Heap、Clarity
• 💬 CRM:HubSpot、Intercom、Pardot、Segment
每个跟踪器都按严重程度进行评级 - 会话记录器(高)与仅分析(中) - 因此您知道哪些是最具侵入性的。
💾𝗕𝗿𝗼𝘄𝘀𝗲𝗿𝗦𝘁𝗼𝗿𝗮𝗴𝗲𝗔𝘂𝗱𝗶𝘁
扫描 localStorage 和 sessionStorage 以查找 XSS 可能窃取的敏感数据:
• 存储在敏感密钥名称下的身份验证令牌、JWT、会话 ID
• API 密钥、AWS 凭证、存储值中的私钥
• 信用卡号码和社会安全号 (SSN)
• 标记有风险的存储模式并建议使用 HttpOnly cookie
📡 𝗡𝗲𝘁𝘄𝗼𝗿𝗸 𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆 (𝗡𝗘𝗪 𝗶𝗻 𝘃𝟭.𝟰.𝟬)
被动检查内联脚本是否存在风险网络模式:
• 使用 ws:// 而不是 wss:// 的不安全 WebSocket 连接
• 使用 WebRTC 可能会通过 VPN 泄露真实 IP 地址
• 没有 event.origin 验证的 postMessage() 调用
• 硬编码的私有/内部IP 地址(192.168.x、10.x、127.0.0.1)
• 动态<script>元素注入
• 硬编码的跨源获取端点
⚠️𝗖𝗼𝗺𝗺𝗼𝗻𝗩𝘂𝗹𝗻𝗲𝗿𝗮𝗯𝗶𝗹𝗶𝘁𝗶𝗲𝘀
• 混合内容检测(HTTPS 页面上的 HTTP 资源)
• 通过不安全的连接提交表单
• 缺少 CSRF 令牌检测
• 非HTTPS 页面上的密码字段
• 不带 HTTPS 的信用卡/SSN 字段
• 内联事件处理程序(onclick、onload 等)
• JavaScript URL 和数据:URL
• eval() 和危险的 DOM 操作
• 源中公开的 API 密钥和凭据
🛡𝗔𝗱𝗱𝗶𝘁𝗶𝗼𝗻𝗮𝗹𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆𝗖𝗵𝗲𝗰𝗸𝘀
• CDN 资源的子资源完整性 (SRI) 验证
• CORS 配置分析
• 通过 10 多种事件处理程序类型增强了 XSS 检测
• iframe 中的 srcdoc 属性用法
• URL 操纵模式检测
⚙️𝗛𝗢𝗪𝗜𝗧𝗪𝗢𝗥𝗞𝗦
所有分析都在您的浏览器本地运行。 SecuriScan 检查 DOM,通过获取检查响应标头,并通过 CVE 跟踪与综合漏洞数据库进行模式匹配。没有数据离开您的机器。
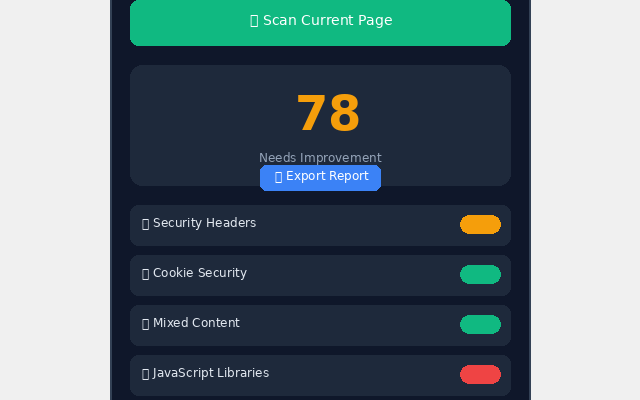
使用基于严重性的权重(严重/高/中/低),结果以 0-100 的安全分数呈现。趋势指示器 (↑/↓/→) 显示自上次扫描该域以来分数的变化情况。 OWASP 选项卡将每个发现映射到 OWASP Top 10 (2021),以便您可以用团队理解的语言传达风险。单击任何类别即可查看具体结果以及修复指南和 CVE 参考。每个漏洞都包含一个“解释和修复”按钮,其中包含简单的英语解释和复制粘贴代码修复。导出为格式化 HTML 报告、机器可读 JSON 或 SARIF 2.1.0,用于 CI/CD 管道和客户端可交付成果。
👥𝗪𝗛𝗢𝗜𝗧'𝗦𝗙𝗢𝗥
• 👨💻 前端开发人员在部署前检查站点
• 🔍 安全工程师进行快速侦察
• 🚀 DevOps 团队验证生产配置
• 🎯 渗透测试人员执行初步评估
• 💼 自由职业者审核客户网站
• 🎓 学习网络安全基础知识的学生
• 🌐 任何关心网站安全的人
🔧𝗧𝗘𝗖𝗛𝗡𝗜𝗖𝗔𝗟𝗗𝗘𝗧𝗔𝗜𝗟𝗦
基于 Manifest V3 构建,具有最小权限:
• activeTab — 单击扫描时访问当前页面
• 脚本编写——将分析代码注入页面
• 存储——在本地缓存扫描结果和历史记录
• tabs — 读取当前选项卡 URL 以进行历史记录跟踪
• sidePanel — 启用持久侧面板 (v1.4.0)
• contextMenus — 添加右键单击扫描选项 (v1.4.0)
• 通知——关键发现的可选警报(v1.4.0,选择加入)
✨ v1.4.0 中的新功能:
• OWASP Top 10 (2021) 合规观点
• 对每项发现进行人工智能驱动的解释和修复
• 持久侧面板模式
• 带有实时问题计数的工具栏徽章
• 网络和API安全扫描
• SARIF 2.1.0 导出
• 键盘快捷键(Alt+Shift+S / Alt+Shift+P)
• 右键单击上下文菜单集成
• 可配置的自动扫描(选择加入,默认关闭)
• 带有通知和徽章控件的“设置”选项卡
没有遥测。没有外部 API 调用。如果您想对其进行审核或贡献,整个代码库都是开源的。
🚫𝗟𝗜𝗠𝗜𝗧𝗔𝗧𝗜𝗢𝗡𝗦
这是一个被动扫描仪,而不是渗透测试工具。它不能:
• 测试服务器端漏洞(SQLi、SSRF、RCE 等)
• 拦截或修改HTTP 流量
• 执行经过身份验证的扫描
• 检测所有可能的安全问题
• 取代由专业人员进行的适当的安全审核
将其视为全面的健康检查和侦察工具,而不是专业安全测试的替代品。
🕵️𝗣𝗥𝗜𝗩𝗔𝗖𝗬
零数据收集。没有分析。没有跟踪。没有外部服务器。一切都保留在您的设备上。
由开发人员构建,为开发人员服务。没有废话,只有有用的安全见解以及真正的 CVE 跟踪、OWASP 映射和可操作的修复指南。