

OWASP 渗透测试套件
OWASP 渗透测试套件 (PTK) 是一个开源浏览器扩展,用于 Web 应用程序的交互式安全测试。
PTK 在应用程序实际运行的实时浏览器会话中工作。这使它可以访问经过身份验证的工作流程、浏览器生成的流量、加载的客户端代码、应用程序路由和正在测试的运行时行为。
使用 OWASP PTK 可以:
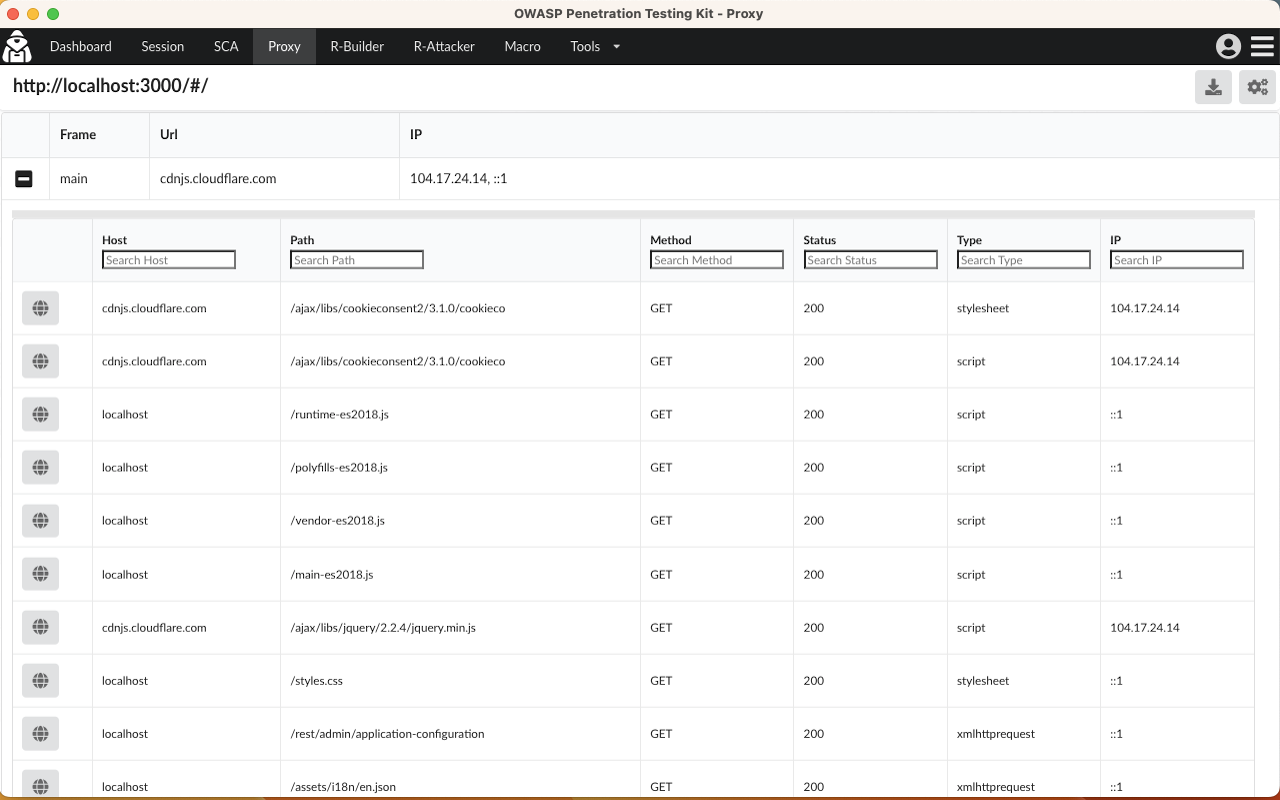
捕获并检查真实浏览器工作流程生成的 HTTP 请求和响应。
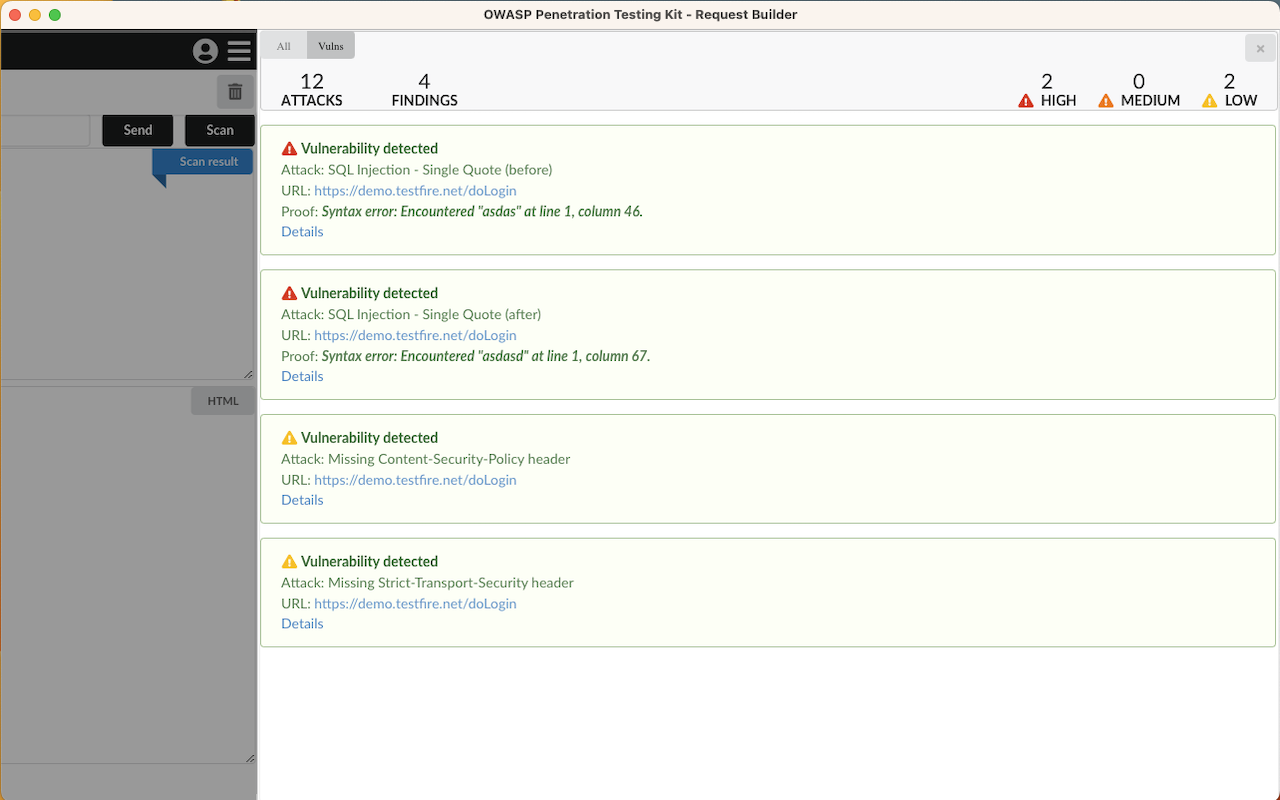
针对捕获的请求、参数和请求正文运行选定的 DAST 检查。
分析浏览器加载的 JavaScript 和 HTML,以发现不安全模式和源到接收器的数据流。
当应用程序使用浏览器内 IAST 执行时,观察与安全相关的浏览器行为。
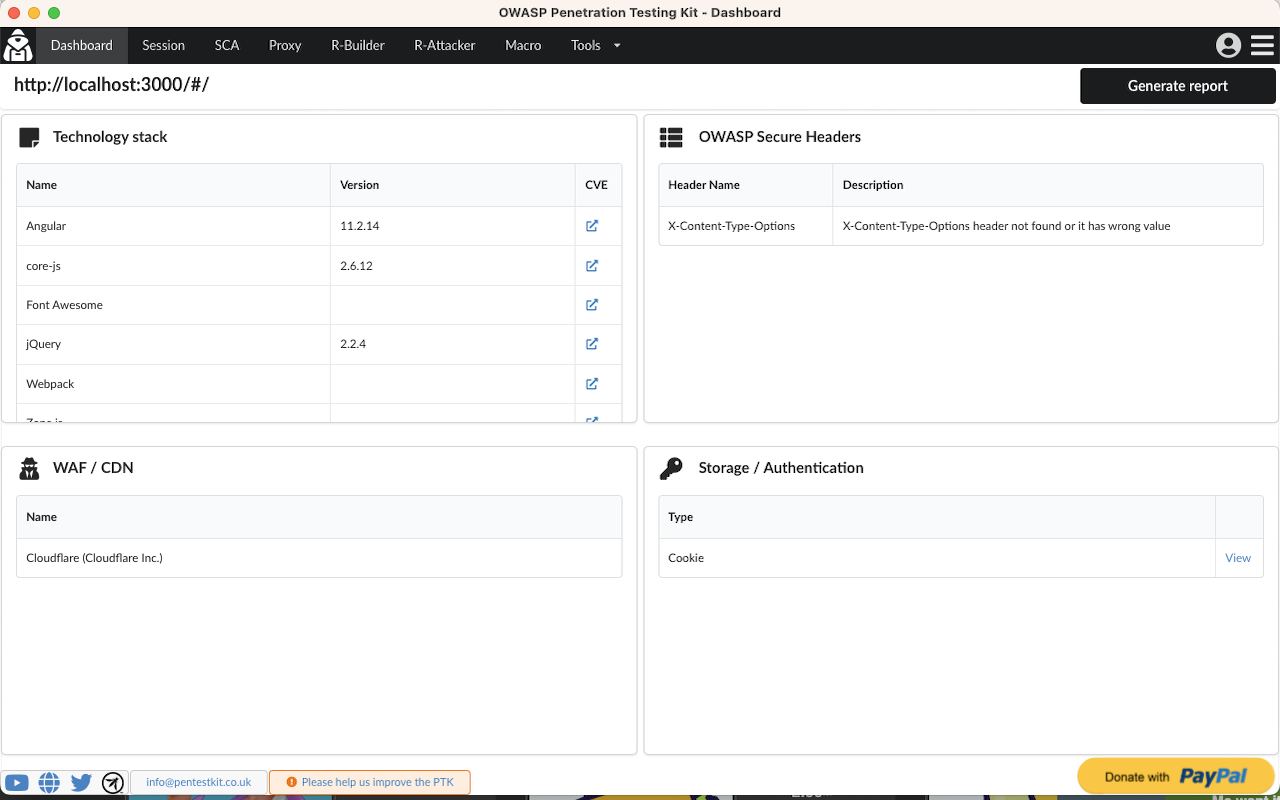
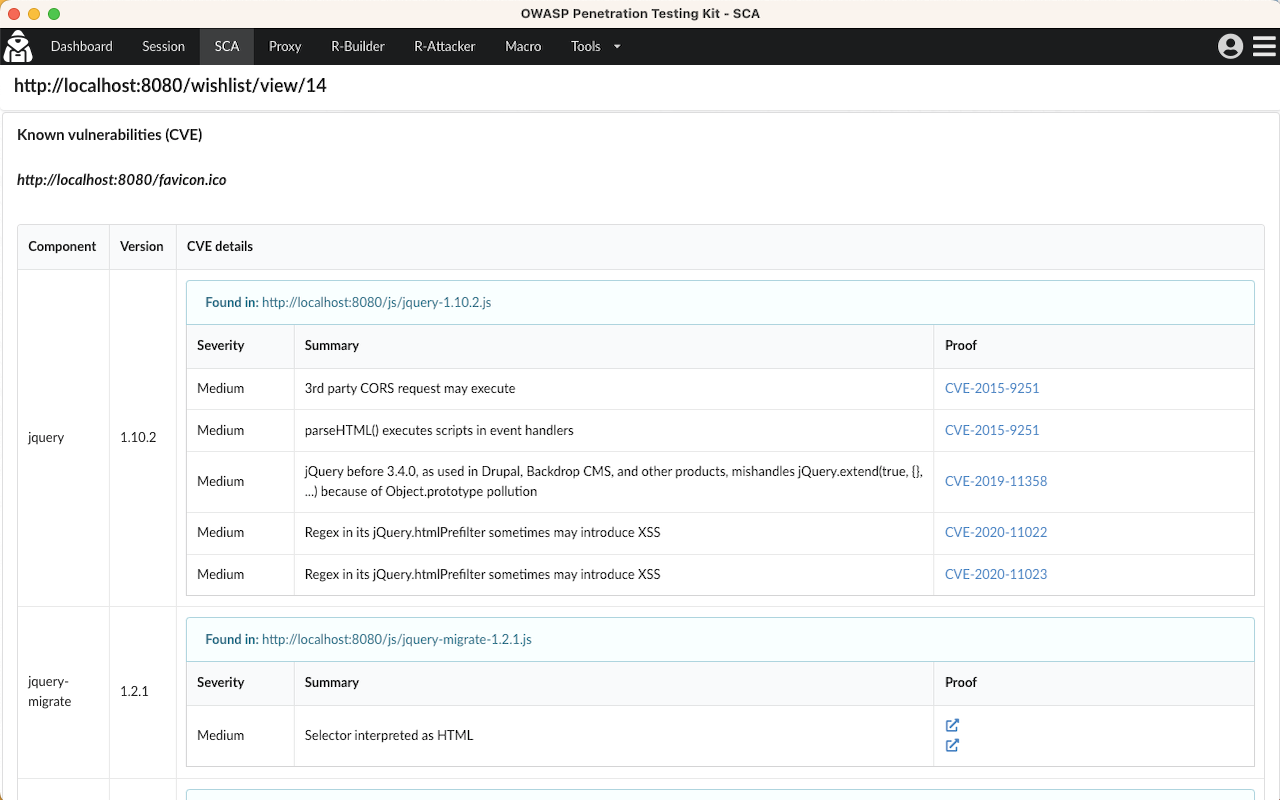
使用 SCA 识别客户端库和已知易受攻击的版本。
使用 R-Builder 重播和修改请求,包括 cURL 导入和导出。
检查、编辑和测试 JSON Web 令牌。
查看 cookie、浏览器存储、安全标头、应用程序技术和发现的路由。
对手动安全测试期间使用的数据进行编码、解码和转换。
为什么要从浏览器进行测试?
经过身份验证的应用程序和单页应用程序通常依赖于在浏览器外部难以重现的状态。 PTK 测试您当前使用的工作流程,包括其身份、令牌、导航、API 流量、DOM 状态和加载的客户端资源。
PTK提供了自己的扩展接口,不需要浏览器DevTools。其正常测试工作流程不需要通过单独的桌面拦截代理路由流量。
对于自动化和 CI/CD,请将 PTK Agent 与单独的 PTK Auto 浏览器扩展一起使用。 OWASP PTK 还与 OWASP ZAP 集成,以进行组合的浏览器端和基于代理的安全测试。
OWASP PTK 面向渗透测试人员、漏洞赏金猎人、AppSec 从业者和 QA 工程师。
OWASP PTK 是免费且开源的。
仅针对您拥有明确授权的应用程序使用 PTK。主动扫描、请求修改和令牌测试可以修改应用程序数据、产生额外流量并触发安全监控。