
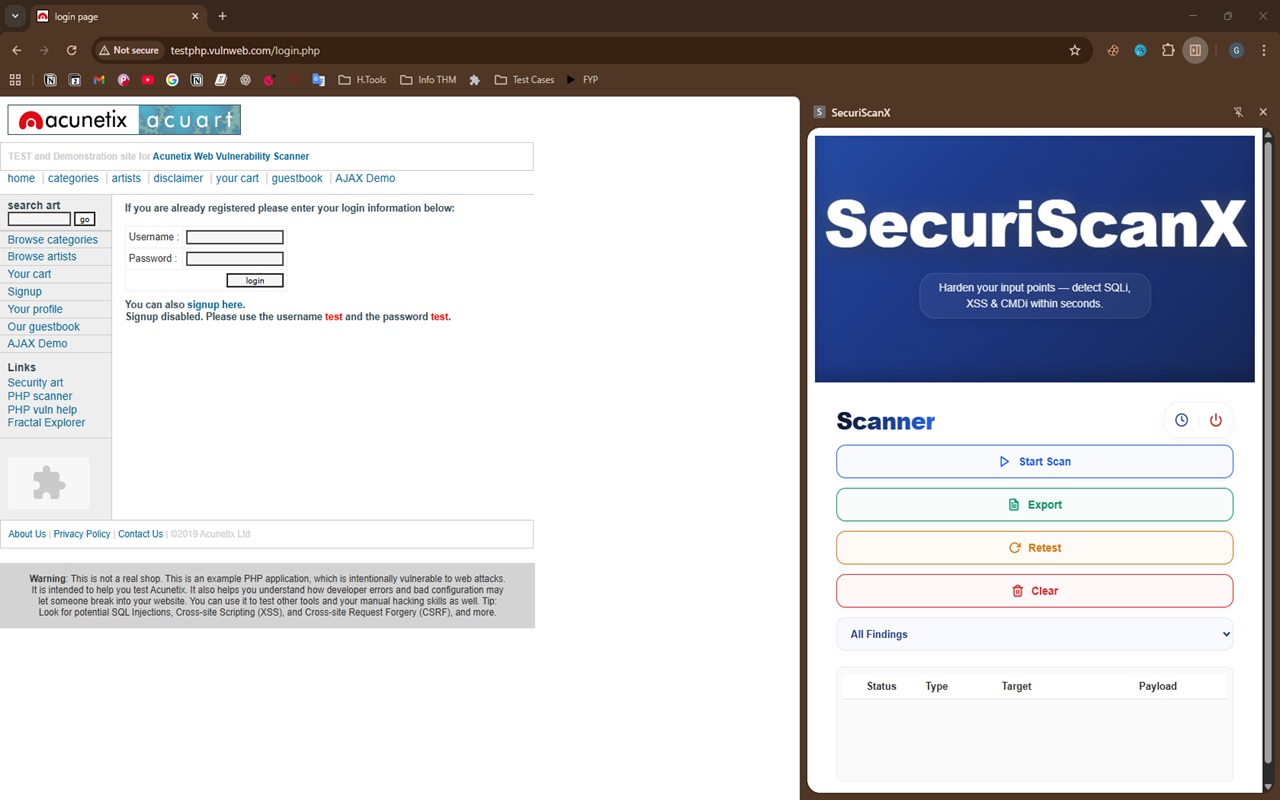
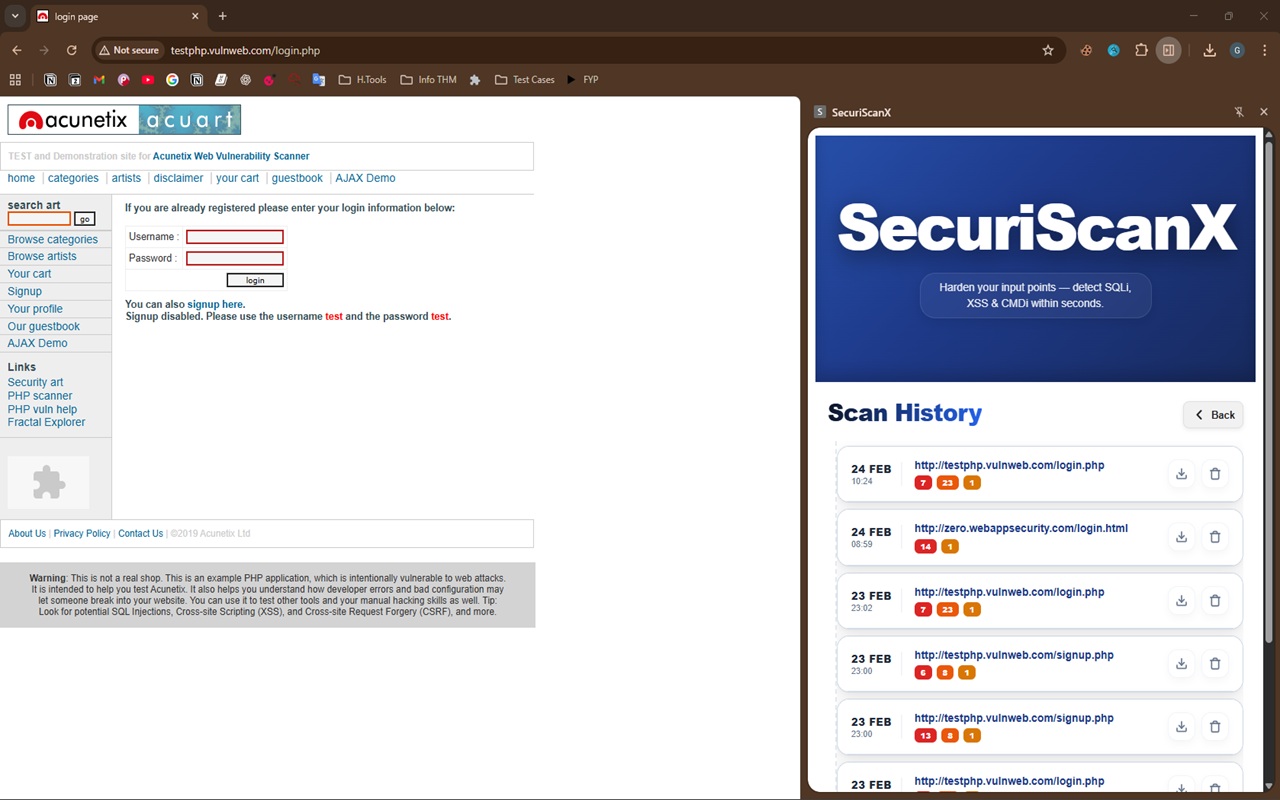
强化您的输入点 - 在几秒钟内检测 SQLi、XSS 和 CMDi。
𝗦𝗲𝗰𝘂𝗿𝗶𝗦𝗰𝗮𝗻𝗫: 𝗬𝗼𝘂𝗿 𝗢𝗻𝗲-𝗖𝗹𝗶𝗰𝗸 𝗪𝗲𝗯𝘀𝗶𝘁𝗲𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆𝗚𝘂𝗮𝗿𝗱
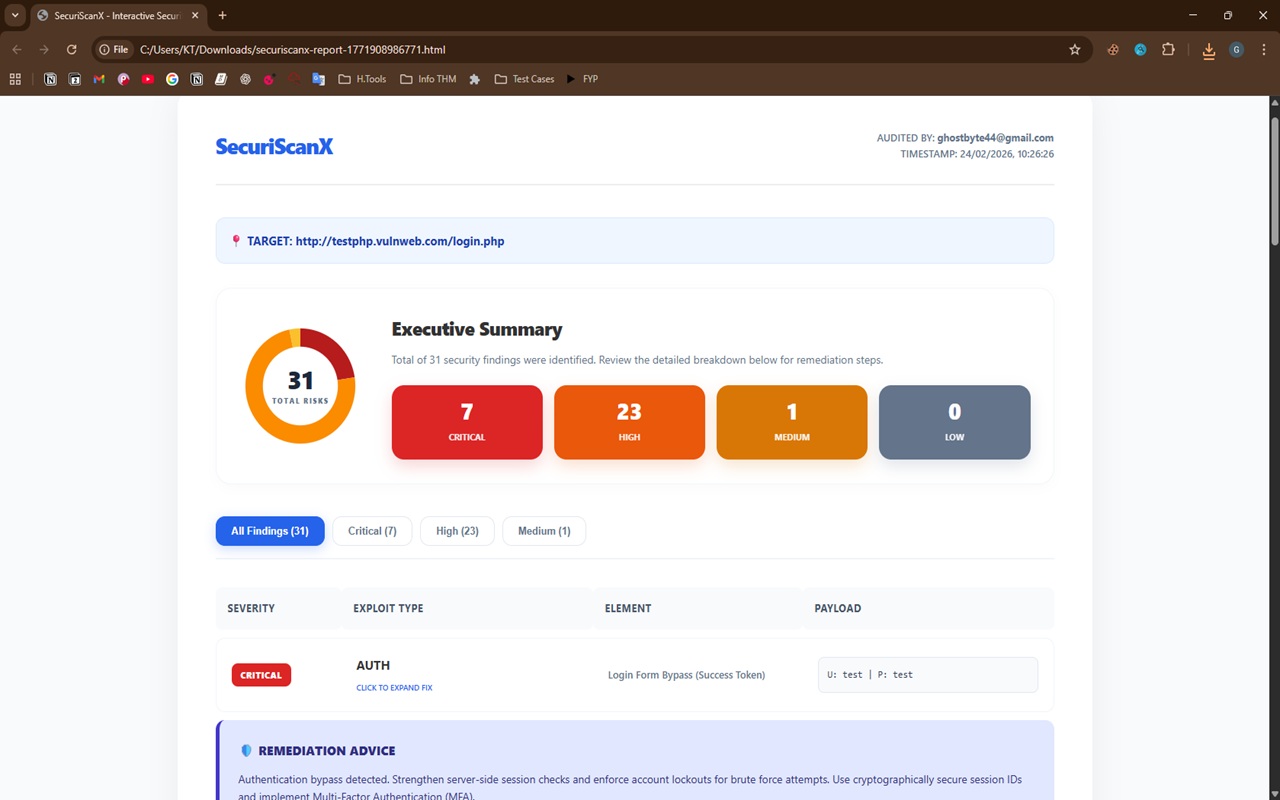
SecuriScanX 是一款功能强大但易于使用的工具,旨在保护网站免受黑客攻击。它的工作原理就像一个数字安全卫士,可以在几秒钟内自动检查任何网页是否存在常见的安全漏洞。
🚀 𝙒𝙝𝙮 𝙞𝙩'𝙨 𝙖 𝙂𝙖𝙢𝙚-𝘾𝙝𝙖𝙣𝙜𝙚𝙧 𝙛𝙤𝙧 𝘽𝙪𝙜 𝙃𝙪𝙣𝙩𝙚𝙧𝙨 & 𝙋𝙚𝙣𝙩𝙚𝙨𝙩𝙚𝙧𝙨
对于 Web 渗透测试和 Bug Bounty 领域的人员来说,速度和效率就是一切。 SecuriScanX 在侦察阶段充当您的第一道攻击线:
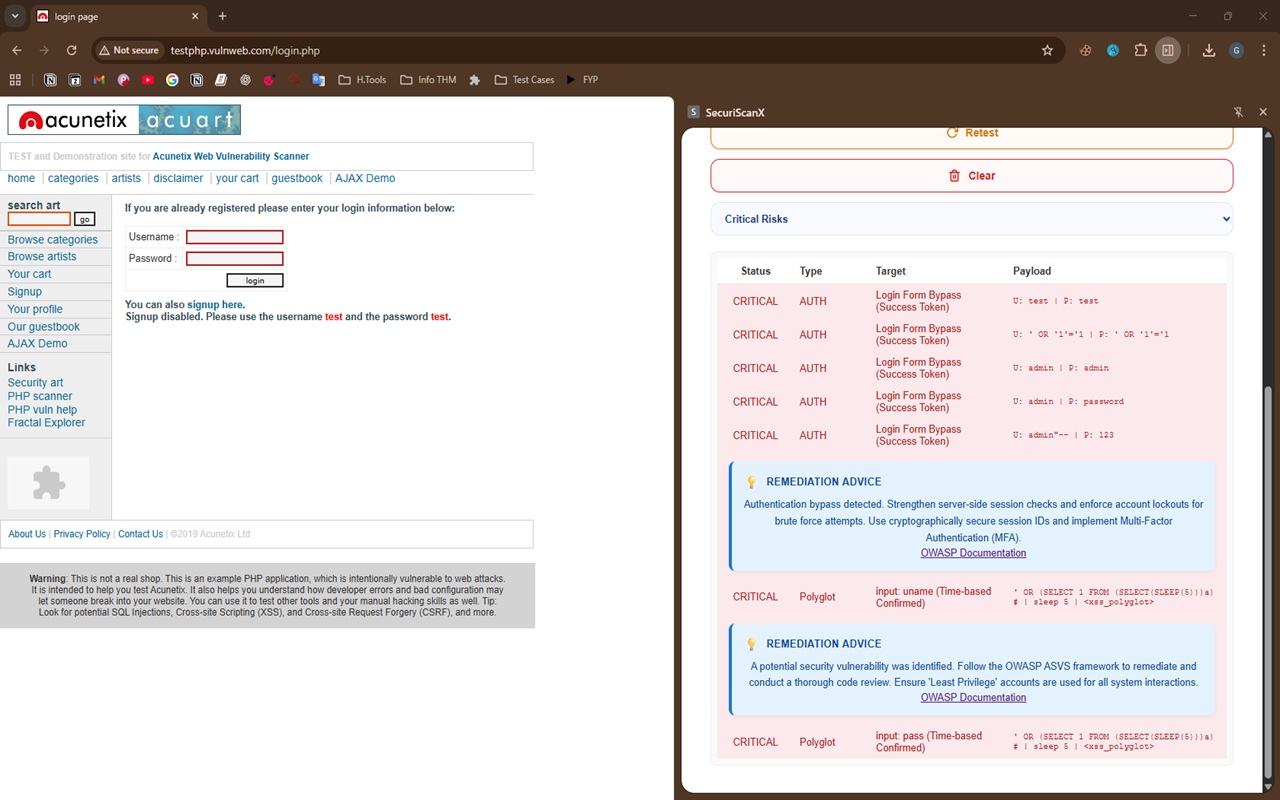
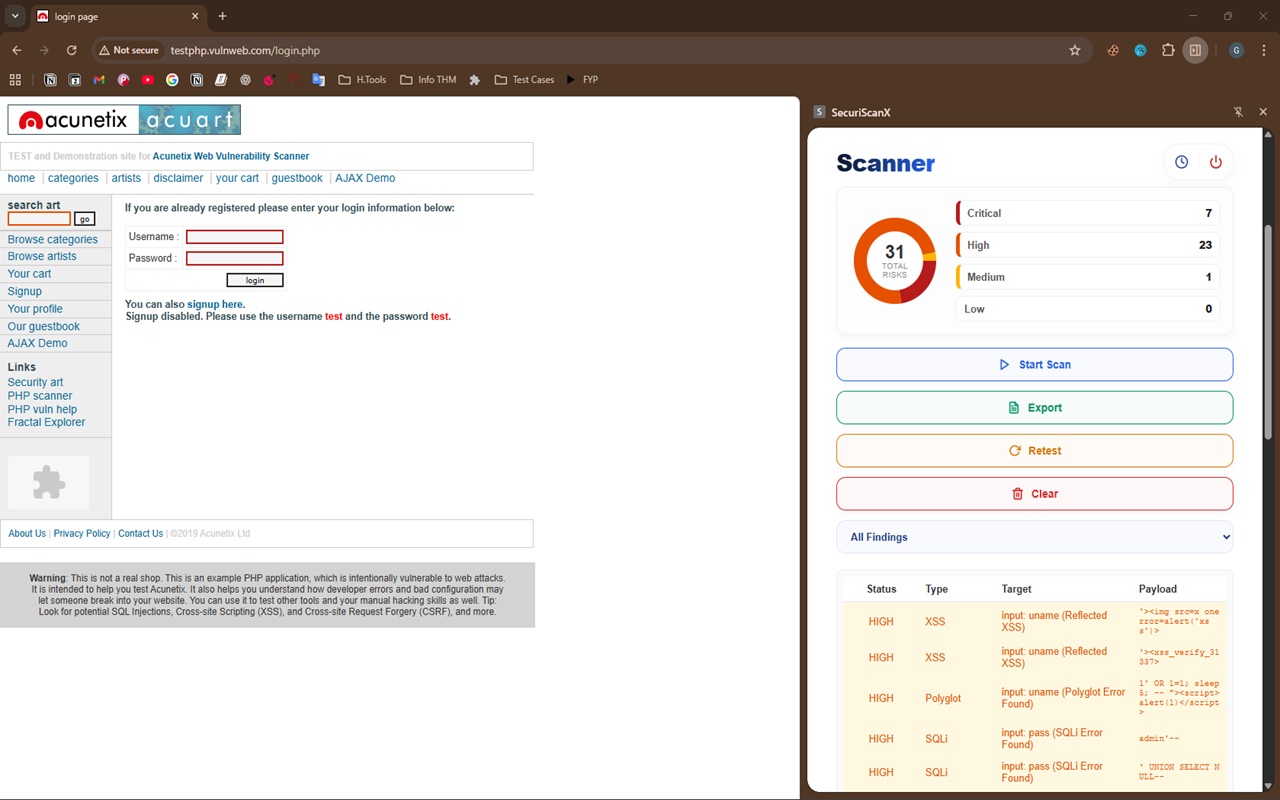
▶ 𝗙𝗮𝘀𝘁 𝗦𝘂𝗿𝗳𝗮𝗰𝗲 𝗔𝗻𝗮𝗹𝘆𝘀𝗶𝘀:无需手动测试每个输入,只需运行 SecuriScanX 即可快速识别哪些字段容易受到 SQLi、XSS 或命令注入的攻击。
▶ 𝗜𝗻𝗳𝗼𝗿𝗺𝗮𝘁𝗶𝗼𝗻𝗚𝗮𝘁𝗵𝗲𝗿𝗶𝗻𝗴 (𝗣𝗮𝘀𝘀𝗶𝘃𝗲) 𝗦𝗰𝗮𝗻):它会自动发现隐藏的详细信息,例如 HTML 注释中的敏感信息、丢失的安全标头以及可能导致更大漏洞的 cookie 配置。
▶ 𝗜𝗻𝘁𝗲𝗹𝗹𝗶𝗴𝗲𝗻𝘁 𝗙𝘂𝘇𝘇𝗶𝗻𝗴:该工具不仅仅是“猜测”;它还可以“猜测”。它使用智能上下文检测将正确的有效负载发送到正确的字段(例如,身份验证表单的特定于登录的有效负载)。
▶ 𝗔𝘂𝘁𝗼𝗺𝗮𝘁𝗲𝗱“𝗟𝗼𝘄-𝗛𝗮𝗻𝗴𝗶𝗻𝗴𝗙𝗿𝘂𝗶𝘁” 𝗗𝗶𝘀𝗰𝗼𝘃𝗲𝗿𝘆:它可以立即标记明显的漏洞,从而节省您数小时的手动工作时间,使您能够将精力集中在更复杂的手动漏洞利用上。
𝙒𝙝𝙤𝙞𝙨𝙞𝙩𝙛𝙤𝙧?
▶ 𝗕𝘂𝗴 𝗛𝘂𝗻𝘁𝗲𝗿𝘀 和 𝗣𝗲𝗻𝘁𝗲𝘀𝘁𝗲𝗿𝘀:加快初始测试速度并发现简单的漏洞。
▶ 𝗗𝗲𝘃𝗲𝗹𝗼𝗽𝗲𝗿𝘀:在安全漏洞上线之前快速查找并修复它们。
▶ 𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆 𝗟𝗲𝗮𝗿𝗻𝗲𝗿𝘀:了解现实世界的网络威胁的外观和运作方式。
𝙆𝙚𝙮𝙁𝙚𝙖𝙩𝙪𝙧𝙚𝙨:
▶ 𝗔𝘂𝘁𝗼𝗺𝗮𝘁𝗶𝗰 𝗦𝗰𝗮𝗻𝗻𝗶𝗻𝗴:扫描输入框(用户名、密码、搜索)以查看它们是否受到适当保护。
▶ 𝗢𝗪𝗔𝗦𝗣 𝗧𝗼𝗽 𝟭𝟬 𝗙𝗼𝗰𝘂𝘀:检测 SQLi、XSS 和命令注入 (CMDi) 等关键问题。
▶ 𝗣𝗮𝘀𝘀𝗶𝘃𝗲 𝗥𝗲𝗰𝗼𝗻𝗻𝗮𝗶𝘀𝘀𝗮𝗻𝗰𝗲:检查 HTML 注释、安全标头和 Cookie 是否存在错误配置。
▶ 𝗩𝗶𝘀𝘂𝗮𝗹 𝗛𝗶𝗴𝗵𝗹𝗶𝗴𝗵𝘁𝗲𝗿:如果发现弱点,则会以红色或橙色突出显示网页上的确切区域。
简而言之:𝘚𝘦𝘤𝘶𝘳𝘪𝘚𝘤𝘢𝘯𝘟𝘪𝘴𝘵𝘩𝘦𝘱𝘦𝘳𝘧𝘦𝘤𝘵 𝘥𝘢𝘪𝘭𝘺 𝘤𝘰𝘮𝘱𝘢𝘯𝘪𝘰𝘯 𝘧𝘰𝘳 𝘢𝘯𝘺 𝘉𝘶𝘨 𝘏𝘶𝘯𝘵𝘦𝘳。 𝘐𝘵𝘩𝘢𝘯𝘥𝘭𝘦𝘴𝘵𝘩𝘦𝘳𝘦𝘱𝘦𝘵𝘪𝘵𝘪𝘷𝘦𝘸𝘰𝘳𝘬 𝘴𝘰𝘺𝘰𝘶𝘤𝘢𝘯𝘧𝘪𝘯𝘥𝘮𝘰𝘳𝘦𝘣𝘶𝘨𝘴,𝘧𝘢𝘴𝘵𝘦𝘳!