
从新闻文章、社交媒体帖子和其他 Web 内容中提取 CVE,并根据您的 CrowdStrike 环境进行检查。
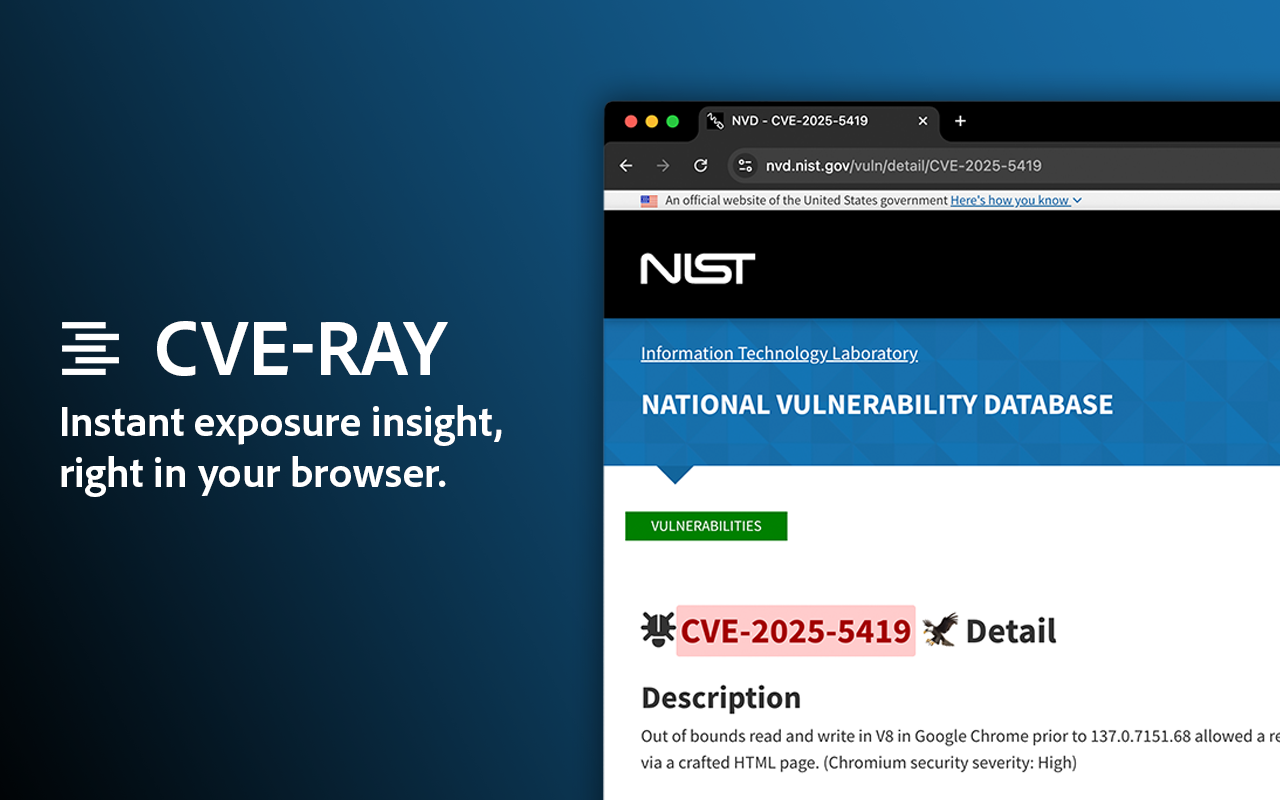
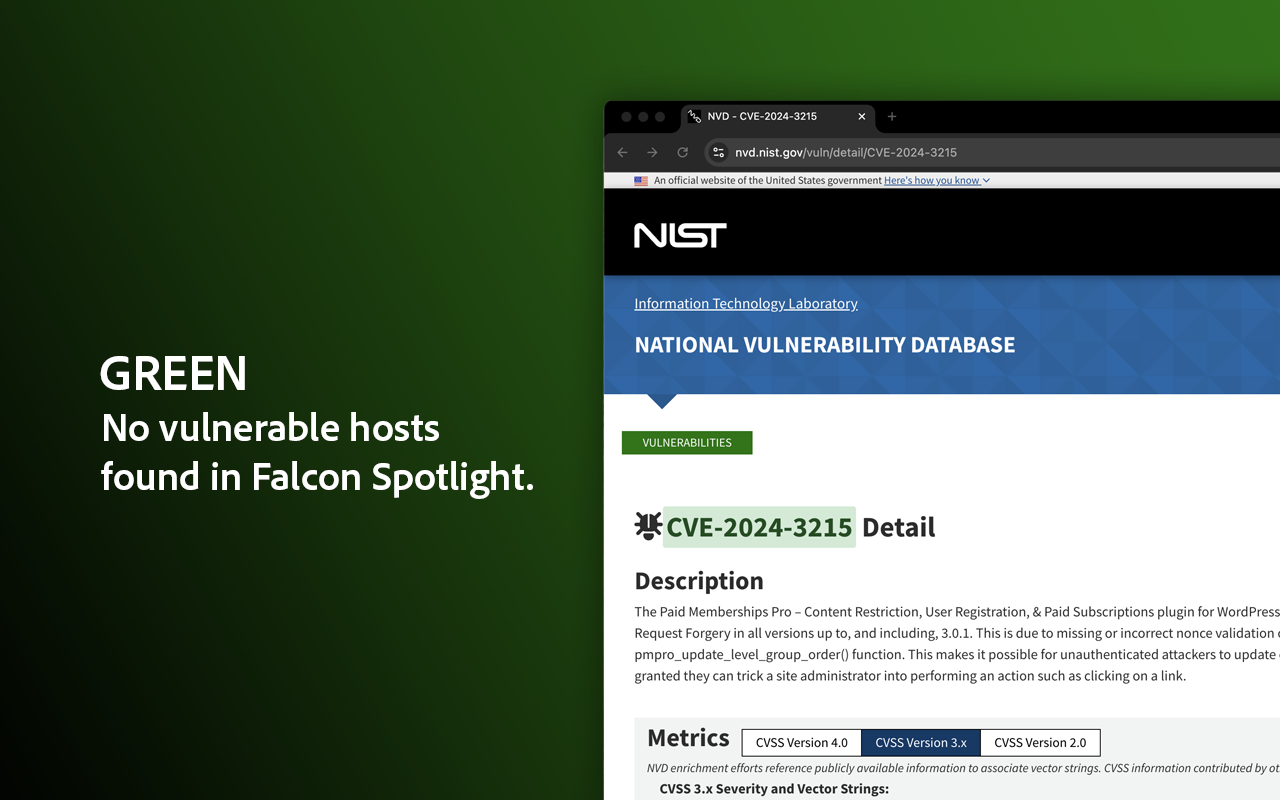
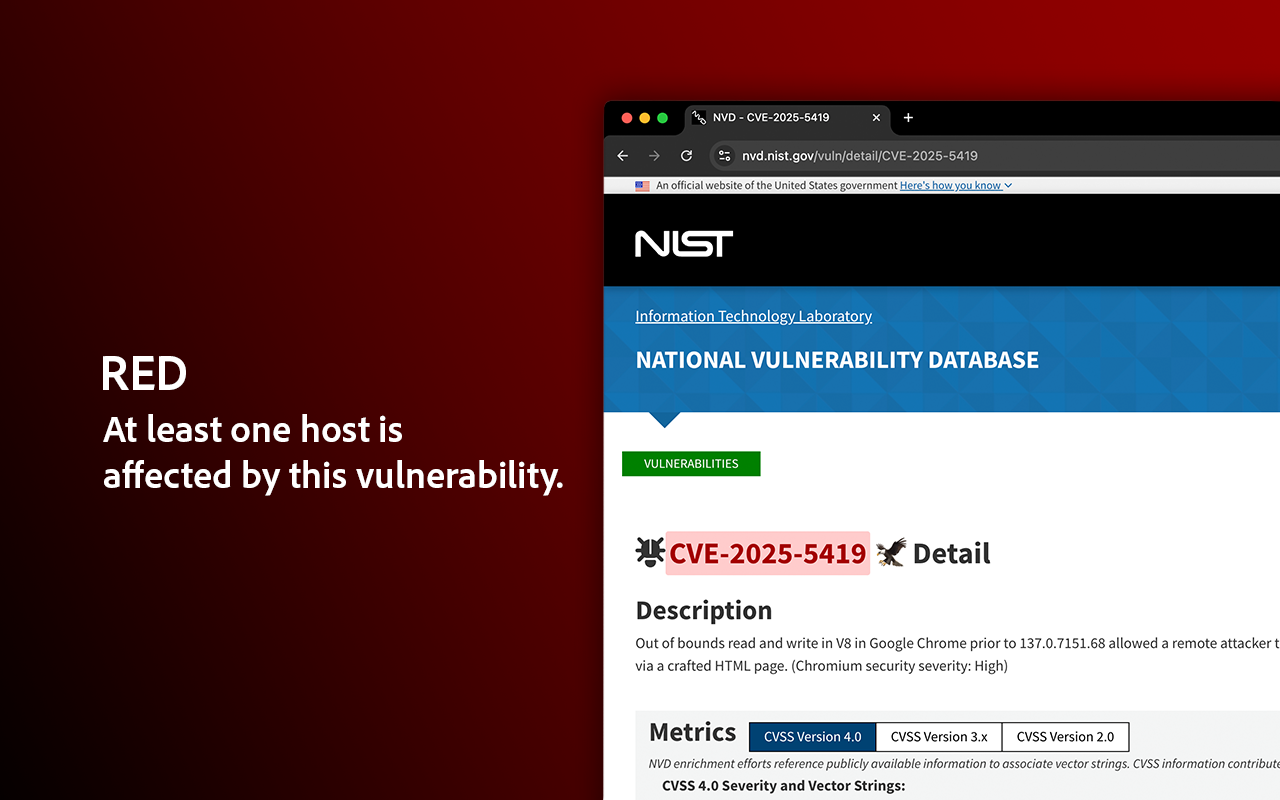
CVE-Ray 从您访问的网站中提取 CVE-ID,并使用 CrowdStrike Falcon 环境立即检查您的组织是否受到影响。无论您是浏览新闻文章、社交媒体帖子还是供应商博客:CVE-Ray 都会实时突出显示每个漏洞,并显示您的任何资产是否受到影响。
它直接在页面中突出显示每个 CVE,并链接到 Falcon 中的详细见解,因此您可以在几秒钟内从阅读漏洞到调查您的漏洞。
🛡️ 即时暴露感知:一目了然地了解您的环境是否受到影响,无需切换选项卡或手动复制 CVE。
🦅 CrowdStrike Falcon 集成:每个检测到的 CVE 都直接链接到您的 Falcon 控制台,从而实现快速调查和响应。
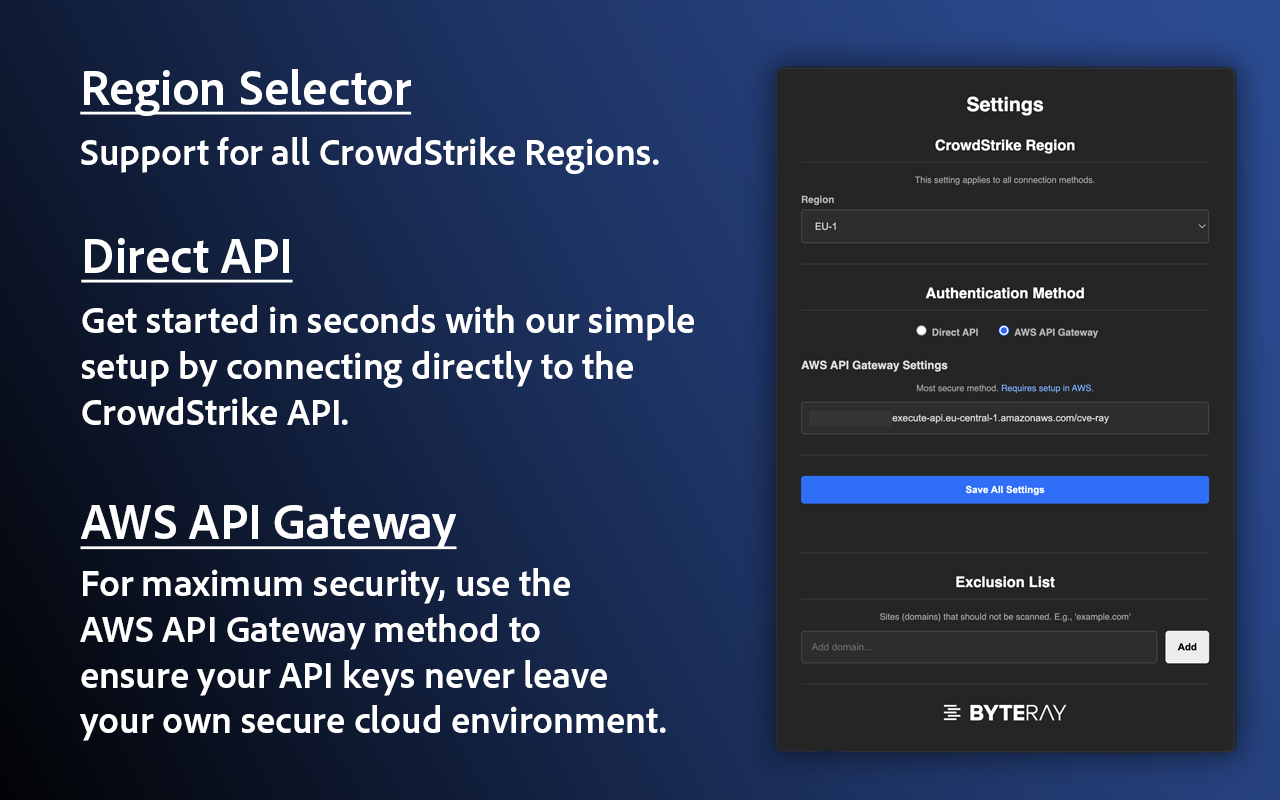
⚙️ 自定义排除:可以通过设置将特定域排除在扫描之外。默认情况下排除 CrowdStrike 控制台。
🔒 隐私优先架构:使用本地 API 密钥存储或通过您自己的 AWS API 网关设置安全代理 - 您的凭证始终由您控制。